
Localhost-Tunnel für Entwickler
Der Localhost-Tunnel, gebaut für KI-Agenten.
Burrow gibt jedem lokalen Dienst eine öffentliche, TLS-gesicherte Adresse, durch jede Firewall, jedes NAT und jedes VPN, ohne Netzwerkkonfiguration. Ein lokaler Inspector zeigt jede Anfrage in Echtzeit, und ein MCP-Server lässt KI-Agenten Tunnel öffnen.
Kostenlos starten, Pro 115 USD im Jahr
Worum es geht
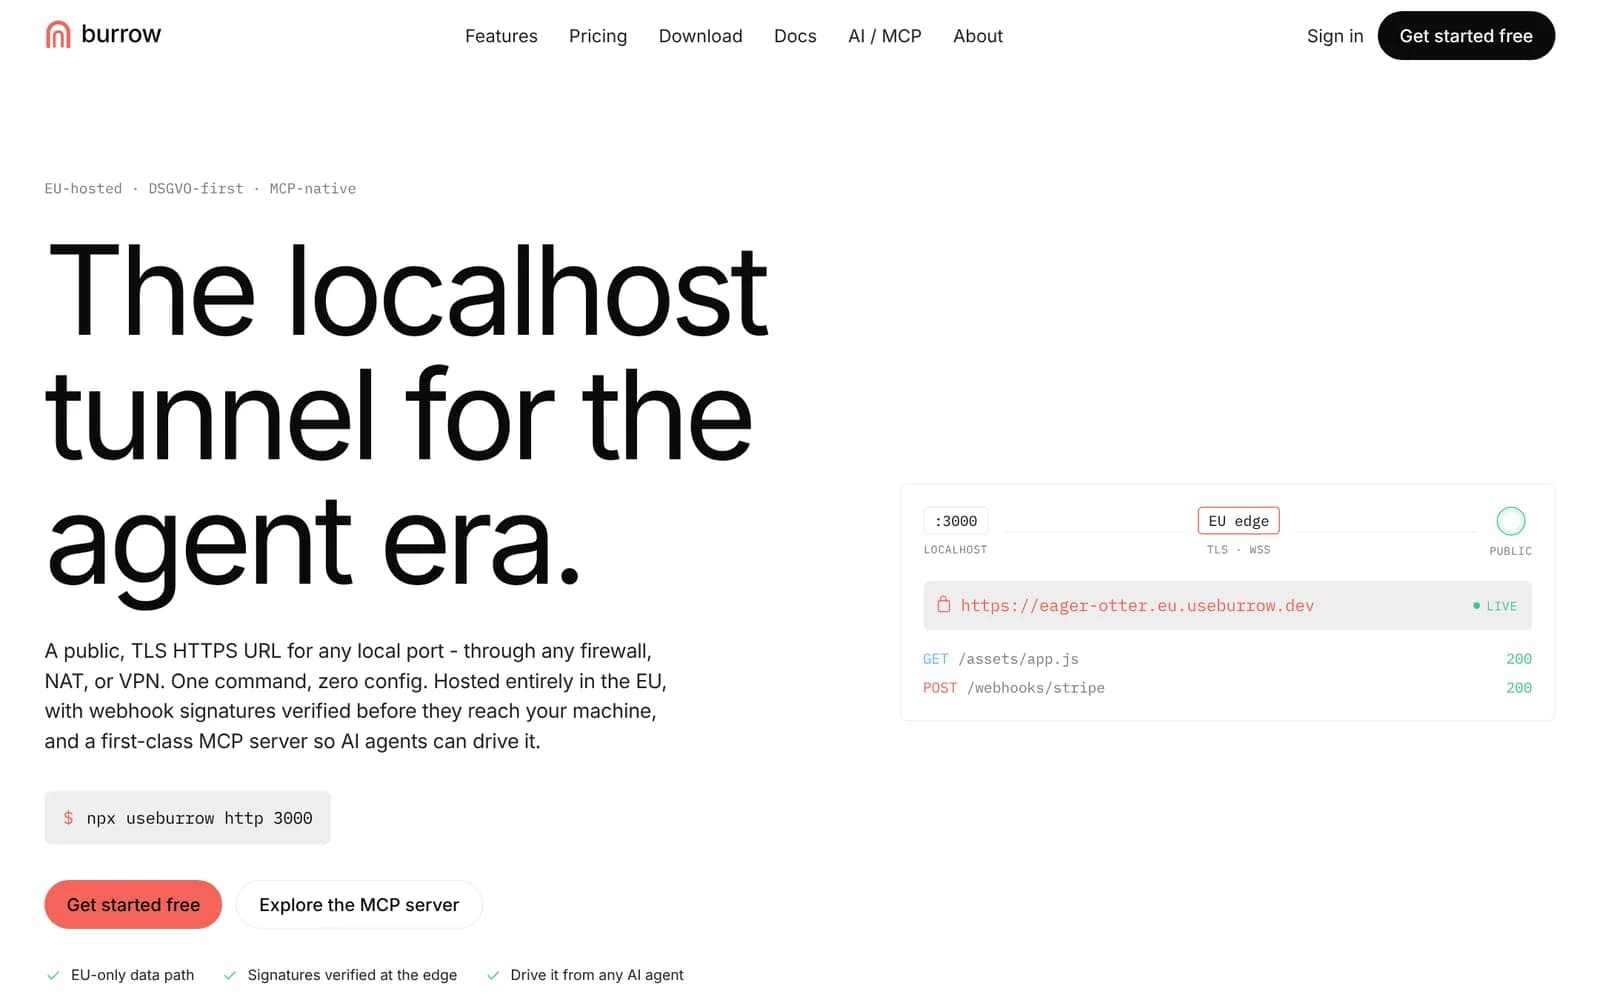
Webhooks testen, eine Demo zeigen, die App aufs Handy holen: Irgendwann muss dein localhost ins Internet. Die bekannten Tunnel-Dienste laufen über die USA, und für Teams mit DSGVO-Pflichten ist das ein Problem.
Burrow macht dasselbe aus der EU. Ein Befehl, und dein Dienst hat eine HTTPS-Adresse mit verwaltetem Wildcard-Zertifikat. Der lokale Inspector zeigt jede Anfrage und Antwort, vergleicht sie und spielt sie verändert erneut ab. Webhook-Signaturen werden schon am Edge geprüft.
Weil immer mehr Entwicklung mit KI-Agenten passiert, hat Burrow einen eigenen MCP-Server: Agenten können Tunnel öffnen, Traffic untersuchen und Webhooks debuggen.
So funktioniert es
Starten
npx useburrow http 3000 im Terminal.
Teilen
Die öffentliche HTTPS-Adresse an Webhook-Anbieter, Kunden oder dein Handy geben.
Untersuchen
Jede Anfrage im lokalen Inspector sehen, vergleichen und erneut abspielen.
Was Burrow kann
Node-CLI über npx, MCP-Server für KI-Agenten, Framework-Anleitungen auf useburrow.dev.
Ein Befehl
Öffentliche, TLS-gesicherte Adresse ohne Portfreigabe und ohne Konfiguration.
HTTP und WebSocket
Dazu Raw-TCP-Tunnel für Postgres und SSH ab Pro.
Lokaler Inspector
Jede Anfrage und Antwort in Echtzeit, mit Diff, Ändern und erneut Abspielen.
KI-Webhook-Debugger
Lokal mit einem LLM auf deinem Rechner, in jedem Tarif.
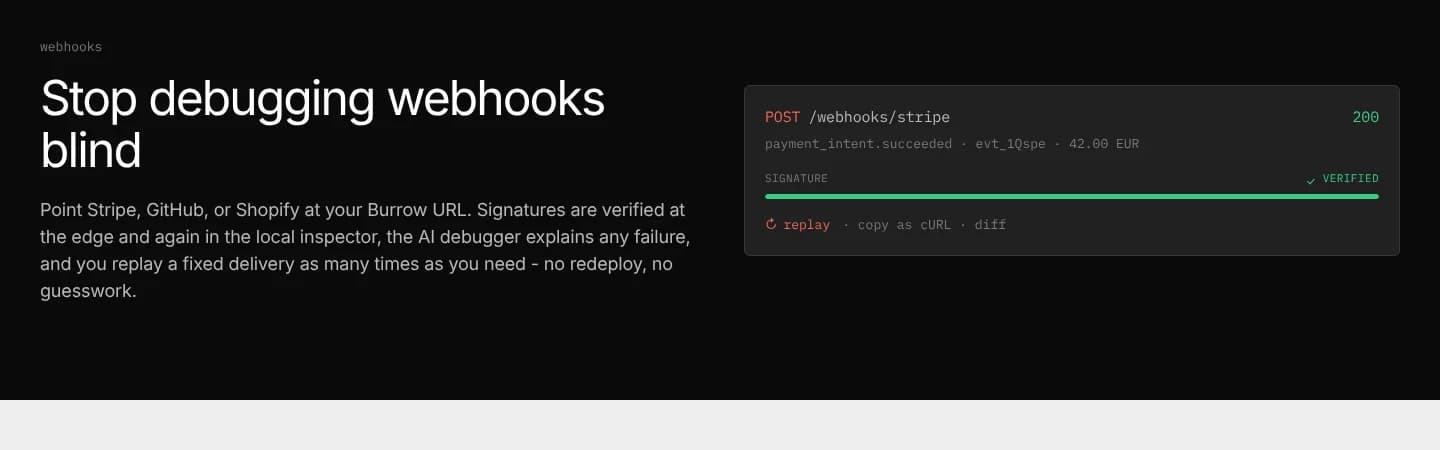
Webhook-Prüfung am Edge
Signaturen werden verifiziert, bevor die Anfrage dich erreicht.
Zugriffsschutz
Basic Auth, Allowlists, IP- und Geo-Regeln, Rate Limiting am Edge.
Eigene Adressen
Reservierte Subdomains und eigene Domains mit verwaltetem TLS.
Cloud-Verlauf
7 oder 30 Tage Anfrage-Historie, je nach Tarif.
MCP-Server
Lesend im Free-Tarif, voll ab Pro: Agenten öffnen Tunnel und untersuchen Traffic.
Teams
Rollen, Richtlinien und gemeinsame Domains, SSO und SAML für Enterprise.
Datenschutz und Sicherheit
- Datenweg
- nur in der EU
- TLS
- verwaltete Wildcard-Zertifikate
- AVV
- in jedem Tarif
- SLA
- für Enterprise
- Testphase
- 14 Tage Pro, ohne Karte
Preise
Stand Oktober 2026, aktuelle Preise auf useburrow.dev. Preise in US-Dollar bei jährlicher Abrechnung, monatliche Zahlung ist möglich.
Free
0 USD
für immer
- 1 Tunnel, 60-Minuten-Sitzungen
- Inspector, Replay, Diff
- 5 GB im Monat
Pro
115 USD
pro Jahr
- 5 Tunnel ohne Zeitlimit
- Eigene Domains, TCP-Tunnel
- Voller MCP-Server, 100 GB
Team
279 USD
pro Person und Jahr
- 10 Tunnel pro Person
- Bis 25 Domains, Rollen
- 30 Tage Verlauf, 250 GB
Enterprise
Auf Anfrage
- SSO und SAML
- Eigener EU-Edge
- AVV und SLA
Für wen Burrow gemacht ist
Solo-Entwickler
Webhooks testen und Demos teilen, ohne Router-Konfiguration.
Studios und Teams
Gemeinsame Domains und Rollen für Kunden-Demos.
Teams mit DSGVO-Pflichten
Ein Tunnel-Dienst, dessen Daten die EU nicht verlassen.
Arbeiten mit KI-Agenten
Agenten öffnen und untersuchen Tunnel selbst.
Häufige Fragen
Gibt es einen kostenlosen Tarif?
Ja, einen dauerhaft kostenlosen Hobby-Tarif mit einem Tunnel, dem lokalen Inspector und einem lesenden MCP-Token. Ohne Kreditkarte.
Wie unterscheidet sich Burrow von ngrok?
Burrow ist vollständig in der EU gehostet, prüft Webhook-Signaturen am Edge und bringt einen MCP-Server für KI-Agenten mit.
Bekomme ich eine Rechnung und einen AVV?
Ja. Einen Auftragsverarbeitungsvertrag gibt es in jedem Tarif, ein SLA für Enterprise.
Kann ich Pro erst testen?
Ja, 14 Tage ohne Kreditkarte.
Weitere Produkte aus dem Studio
 FormspringJeder Kundenkontakt in einem Arbeitsbereich: Formulare, Umfragen, Funnels, Buchungen und Links, mit gemeinsamem Posteingang.
 DrohnenAtlasDarf ich hier fliegen? Flugzonen aus offiziellen DFS-Daten, Wetter, NOTAMs und Flugbuch in einer App.
 SorrelWebsite Intelligence in einem Trust Score: Compliance, Sicherheit, Dienstleister-Risiko, Barrierefreiheit und Uptime.
 ScampilotErkenne Betrugsmails in Sekunden. Eine KI prüft verdächtige Nachrichten, E-Mails und Links und urteilt in Klartext.
 SnareKostenloser Webhook-Inspector und Request-Bin aus der EU, dazu über 20 kleine Entwickler-Werkzeuge, die nichts mitloggen.
 Flowwyfn halten, sprechen, loslassen. Der Text erscheint dort, wo dein Cursor steht. Alles läuft auf deinem Mac.
Fragen zu Burrow?
Tarif, Datenschutz, Integration oder Feedback: Schreib uns, wir antworten persönlich.